
 点击图片跳转小程序获取精讲课
随着人工智能逐步进入企业的核心业务,隐私保护、网络安全与AI治理正在面临新的挑战。
当AI可以自主调用工具、处理数据甚至执行决策时,企业如何判断法律责任?当不同国家和地区的AI监管要求同时适用,跨国企业又该如何开展合规工作?
2026年10月6日至9日,IAPP Privacy.Security.Risk.+AI Governance Global 2026会议在美国西雅图举行。会议围绕隐私保护、网络安全法律、AI治理和数字责任等领域,设置了多场专题讨论、培训与实践工作坊。
从官方公布的议程来看,智能体AI风险、AI产品法律审查、全球监管协调、敏感数据使用、供应链安全及企业治理责任,成为值得关注的讨论方向。本文小私结合大会公开议题和相关法规,梳理这些变化对企业及隐私合规、人工智能治理从业者的具体影响。
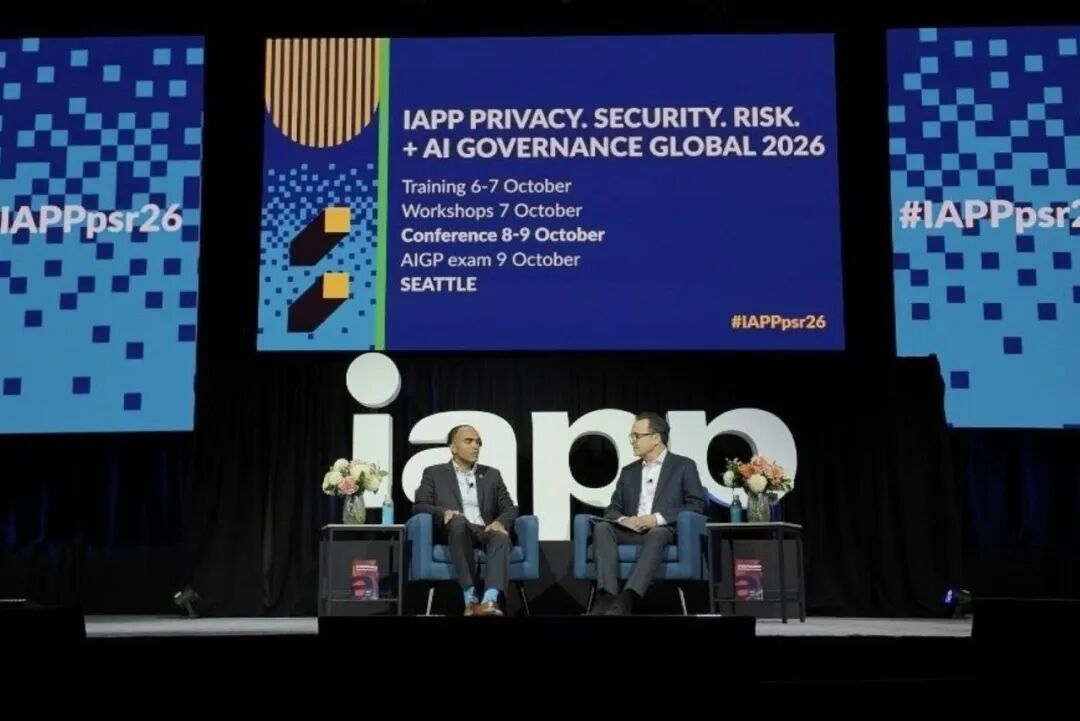
cr:IAPP官网
一、智能体AI兴起,企业需要重新评估风险
过去,企业使用AI主要集中在内容生成、数据分析和辅助判断等场景。随着智能体AI(Agentic AI)的发展,AI系统开始具备任务规划、工具调用和多步骤执行能力,能够在一定授权范围内完成复杂工作。
举个例子,企业可能通过AI智能体自动处理客户请求、查询内部数据库、筛选求职者或调用外部业务系统。这类应用提高了工作效率,也增加了数据访问、权限管理和责任认定方面的复杂性。
而本次大会设置了《So You Thought Your AI Was Governed: The Need to Adapt Governance for Agentic AI》专题,重点讨论智能体AI与其他AI应用之间的风险差异,以及企业如何调整现有治理方法。
智能体AI可能涉及多个参与方,包括模型开发者、系统部署者、第三方供应商和实际使用企业。
当系统产生错误结果、泄露敏感信息或对个人权益造成影响时,需要结合具体法律、合同关系、系统控制能力及相关行为确定责任。企业不能仅凭“由AI自动完成”来排除自身可能承担的责任。
在《Nobody Sues an Algorithm: How AI Changes Your Litigatory and Regulatory Risk》专题中,大会进一步关注AI带来的诉讼风险、监管风险和财务损失,同时讨论传统网络保险对AI治理风险的保障范围可能存在的不足。这也提醒企业,部署AI前需要明确系统用途、授权范围、风险控制措施和内部责任分工。
知情同意仍然是部分个人数据处理活动的重要法律依据,但在智能体AI场景中,仅依赖用户授权或上线前审查,可能难以覆盖系统运行期间不断变化的风险。
举个例子,用户授权AI完成某项工作,并不意味着AI可以无限制访问其他个人数据,或将信息传输给未经批准的第三方系统。因此,企业还需要考虑动态风险监测、权限控制、操作日志、异常处理和人工复核。
大会《Regulatory Crossroads: Responsible AI Governance in the Agentic Age》专题也将动态风险监测、日志记录以及非人类身份的权限管理列为重点讨论内容。
对于企业而言,AI合规需要覆盖系统设计、测试、部署、运行和后续调整等环节,不能仅停留在产品上线前的审核。
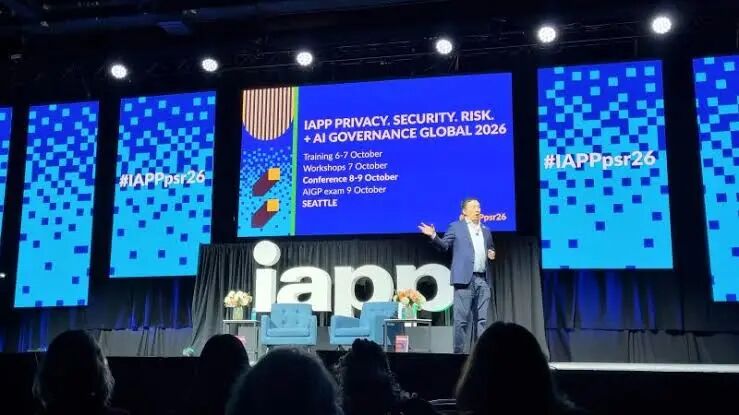
cr:IAPP官网
二、全球AI监管持续变化,跨境企业如何应对?
不同国家和地区的AI治理制度存在差异。对于开展跨境业务、使用全球化AI服务或处理境外个人信息的企业而言,合规判断需要同时考虑数据保护法律、AI专项法规、消费者权益保护规则及行业监管要求。
欧盟《人工智能法案》(EU AI Act)采用风险分级管理方法,并针对不同AI系统设置相应义务。
根据欧盟委员会公布的实施安排:
✅️2025年2月2日起,部分被禁止的AI实践及AI素养相关要求开始适用。
✅️2025年8月2日起,通用人工智能模型(GPAI)的相关义务开始适用。
✅️2026年8月2日起,更多规则开始适用,包括部分AI透明度要求。
✅️经过2026年的AI Omnibus修订,部分高风险AI系统的实施期限已经调整。其中,涉及招聘、教育等特定高风险领域的相关规则延至2027年12月2日,部分嵌入受监管产品的高风险AI规则延至2028年8月2日。
而法规实施时间调整,并不意味着企业可以忽略现阶段已经适用的数据保护、透明度或其他法律义务。对于涉及欧盟市场的企业,需要根据AI系统的实际用途判断风险类别,并区分开发者、提供者和部署者可能承担的不同义务。
美国AI监管还涉及州级立法及现有消费者保护、隐私保护和反歧视法律。
以科罗拉多州为例,2026年通过的SB26-189法案对自动化决策技术相关规则进行了调整,部分义务计划自2027年1月1日起适用。相关要求涉及特定自动化决策技术的开发者和部署者,包括技术说明、消费者告知和记录保存等内容。
加利福尼亚州则已于2026年1月1日实施新的隐私监管规则,涉及风险评估、网络安全审计及自动化决策技术等领域。其中,针对特定重大决策场景的自动化决策技术要求,将于2027年1月1日开始适用。
这些规定的适用范围、实施时间和豁免条件并不完全相同。跨境企业可以建立法规适用清单,按照业务所在地、个人信息处理活动、AI系统用途和行业属性进行分类,再确定相应的合规措施。
三、医疗数据用于AI训练,去标识化就够了吗?
医疗健康数据通常具有较高的敏感性。随着AI在疾病研究、临床辅助和健康服务中的应用增加,医疗数据的收集、共享及训练使用面临更复杂的法律问题。
IAPP大会专门设置了《A Global Framework for Using Health Data to Train AI》专题,讨论全球敏感数据保护规则、去标识化处理以及AI训练所需的合同与消费者权利等问题。
其中需要关注的是——经过去标识化处理的数据,是否可以直接用于AI训练?其答案取决于适用法律、具体处理方式及数据是否仍然可能关联到个人。
举个栗子,在欧盟GDPR框架下,假名化数据如果仍可识别个人,通常仍属于个人数据的监管范围。只有满足相应匿名化标准的数据,才可能不再被视为个人数据。
此外,去标识化也不能自动解决数据来源、原始收集目的、合同限制及其他法定使用条件等问题。
企业开展医疗AI项目时,应当重点审查数据来源是否合法、处理活动是否具有适当法律依据、数据是否得到必要保护,以及相关合作协议是否允许预定的训练用途。对于医疗机构、健康科技企业及AI服务商而言,数据治理需要在模型开发之前就纳入项目规划。
四、数据最小化与第三方风险,正在影响AI项目落地
AI模型需要数据支持,但企业长期积累的数据,并不一定都适合直接投入AI训练或检索系统。
本届大会《Garbage In, Liability Out: Why Ungoverned Data Is Your Biggest AI Risk》专题关注未经充分治理的历史数据如何产生AI风险。其中涉及重复数据、过期数据、分类错误的信息,以及按照相关要求原本应当删除的数据。
当这些资料被连接到企业内部AI助手、检索增强生成(RAG)系统或其他工具时,原有的数据管理问题可能进一步扩大。
数据最小化(Data Minimization)要求企业依据适用法律和具体目的,对个人数据的收集、使用及保存范围作出合理限制。
例:企业使用AI分析客户行为时,需要判断是否有必要收集全部个人信息,相关信息应当保存多久,以及是否能够通过减少数据字段或采取其他技术措施降低风险。
对于现有系统,企业可以从数据发现、分类、保留期限检查及删除机制等环节着手。数据最小化不仅涉及隐私政策的文字表述,还需要配合技术控制和日常数据管理。
企业使用AI服务时,可能同时涉及基础模型供应商、云服务商、数据处理服务商及第三方应用。任何环节的权限配置不当、数据泄露或未经授权的数据使用,都可能影响整体系统的安全性。
大会《You Are Only as Safe as Your Suppliers: Governing Third-party AI and Cyber Risk》专题,重点讨论AI供应链带来的隐私、安全和治理风险。
对于企业而言,采购AI工具时需要了解供应商如何处理数据、是否使用输入内容训练模型、是否依赖其他分包商,以及发生安全事件时双方如何配合处置。已经完成采购审查的系统,也需要关注后续新增的AI功能及数据处理方式变化。
同时,AI时代的网络安全治理仍需涵盖事件响应、访问控制、第三方管理及现有网络安全法律义务。在用户界面和消费者隐私领域,还需要留意Dark Patterns(诱导性界面设计)。这类设计可能通过误导性选项、隐藏重要信息或复杂的退出流程,影响用户的选择。相关风险也受到美国FTC等监管机构关注。
五、AI治理责任需要进入企业管理层视野
随着AI广泛参与企业经营,数据泄露、算法歧视、系统失控及监管处罚可能影响企业的经营、财务和声誉。隐私保护、网络安全与AI治理已经不能只依靠单一部门开展。
从IAPP本届大会关于AI治理、网络安全和数字责任的议题设置来看,跨部门协作、明确责任和持续监督是反复出现的实践重点。企业法务、隐私团队、信息安全团队、技术部门、业务负责人以及管理层,需要共同明确风险管理职责。
美国证券交易委员会(SEC)现行网络安全披露规则,已要求适用的上市公司披露董事会对网络安全风险的监督情况,以及管理层在评估和管理相关重大风险中的作用。
管理层个人是否承担法律责任,仍取决于具体法律规定、个人职责及案件事实,不能简单理解为所有高管都对AI风险承担相同责任。
在企业内部治理方面,可以考虑建立重大AI项目审批机制、定期风险报告制度以及跨部门事件响应流程,让管理层能够及时了解高风险AI应用及潜在影响。
六、对隐私合规与AI治理从业者意味着什么?
本届IAPP大会涉及的议题,反映出隐私保护、网络安全和人工智能治理之间的联系正在加深。
对于隐私合规人员,工作内容可能进一步延伸至AI训练数据、自动化决策、智能体权限和第三方AI系统审查。
对于法务与企业合规人员,需要理解AI产品从设计到部署过程中涉及的法律要求,并将相关规则落实到合同、风险评估及内部流程中。
对于AI治理人员,除了解读监管要求,还需要理解模型风险、数据生命周期、技术控制及企业治理机制,才能与产品、技术和安全团队有效协作。
这也体现了IAPP相关专业知识体系的价值。如AIGP侧重人工智能治理及风险管理,CIPP/E关注欧洲隐私和数据保护法律,CIPM则侧重隐私管理体系与项目运行。
不同领域的知识可以结合具体岗位需求形成补充,帮助从业者应对越来越多涉及隐私、数据与AI的综合性项目。
AI应用越深入,合规工作越需要持续开展
从智能体AI的自主执行,到全球AI法规的分阶段实施,再到敏感数据、第三方供应商和管理层责任,企业面临的合规问题正在变得更加具体。
对于组织而言,及时识别风险、明确责任、建立能够持续运行的控制措施,将有助于推动AI应用与合规管理共同发展。
对于隐私、网络安全及AI治理从业者而言,了解法规变化只是工作的一部分。能够识别实际业务风险、参与产品设计并推动合规措施落地,同样重要。
未来,我们也将持续关注IAPP会议动态、全球隐私监管进展与AI治理实践,为相关领域从业者提供政策解读及专业学习参考。
资料说明:本文依据IAPP Privacy.Security.Risk.+AI Governance Global 2026官方议程及截至2026年10月的相关监管资料整理。议题解读与企业实践建议属于研究分析,不代表会议发言人的逐字观点,也不构成针对具体业务的法律意见。
会议议题参考:
1. 智能体AI治理
So You Thought Your AI Was Governed: The Need to Adapt Governance for Agentic AI讨论智能体AI带来的新风险、监管责任,以及企业如何调整现有AI治理机制。
2. AI诉讼与监管风险
Nobody Sues an Algorithm: How AI Changes Your Litigatory and Regulatory Risk讨论AI相关诉讼、监管风险、网络保险保障范围及合规风险管理。
3. 医疗数据与AI训练
A Global Framework for Using Health Data to Train AI涉及敏感健康数据的全球隐私法规、去标识化是否足够,以及AI训练所需的合同和消费者权利。
4. 数据治理与AI风险
Garbage In, Liability Out: Why Ungoverned Data Is Your Biggest AI Risk讨论历史数据治理不足、数据分类、数据最小化及AI系统中的隐私风险。
5. 第三方AI与网络安全
You Are Only as Safe as Your Suppliers: Governing Third-party AI and Cyber Risk关注第三方AI供应商带来的网络安全、隐私和治理风险。
6. 跨行业AI监管与合规
Regulatory Crossroads: Responsible AI Governance in the Agentic Age讨论不同监管要求之间的协调、医疗和金融等行业的合规难点,以及动态风险监测和权限管理。
AI治理正在成为连接技术、法律与企业管理的重要领域。
对于律师、法务和合规从业者而言,AIGP并不是简单增加一张证书,而是帮助专业人士建立理解AI时代新型风险的能力框架。
从AI基础概念,到全球监管趋势,再到企业治理实践,AIGP覆盖的内容横跨技术、法律和管理多个方向。这也决定了它的学习过程并非单纯记忆知识点,而是需要建立一套完整的AI治理思维。
IAPP隐私合规专家证书双11活动预售开启!!
点击海报即可跳转活动⬇️
针对IAPP认证学习需求,威普爱生教育打造了系统化备考服务,帮助学员更高效地建立知识体系。
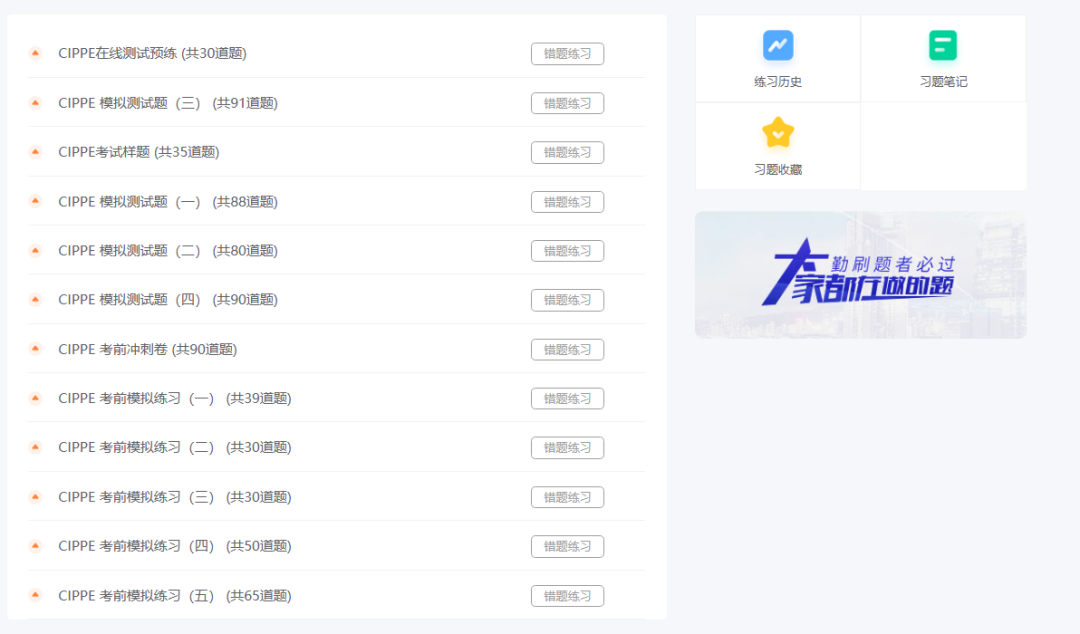
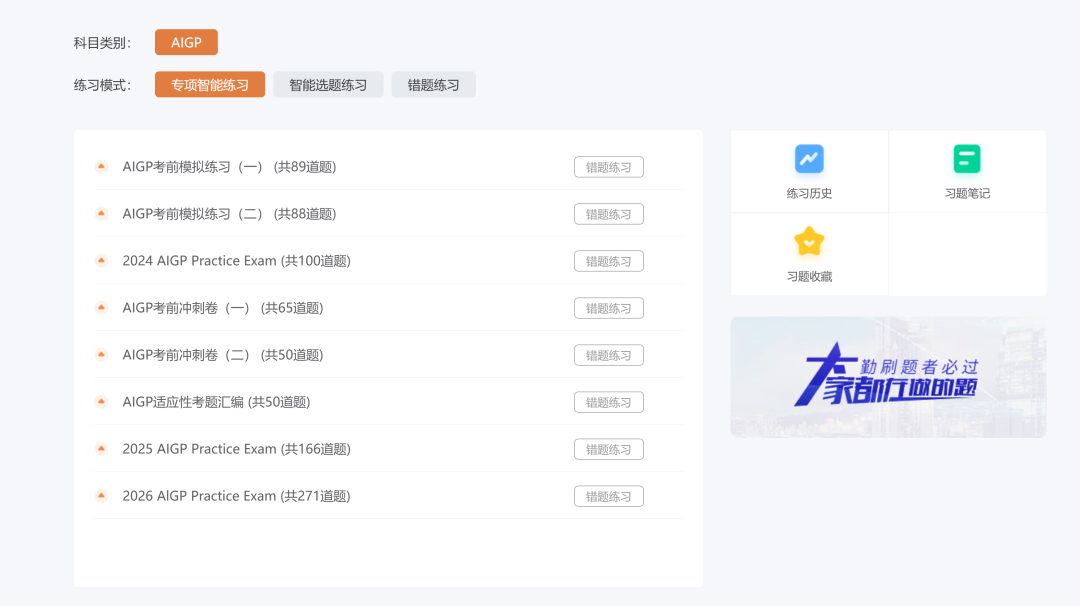
精炼题库,强化考试训练
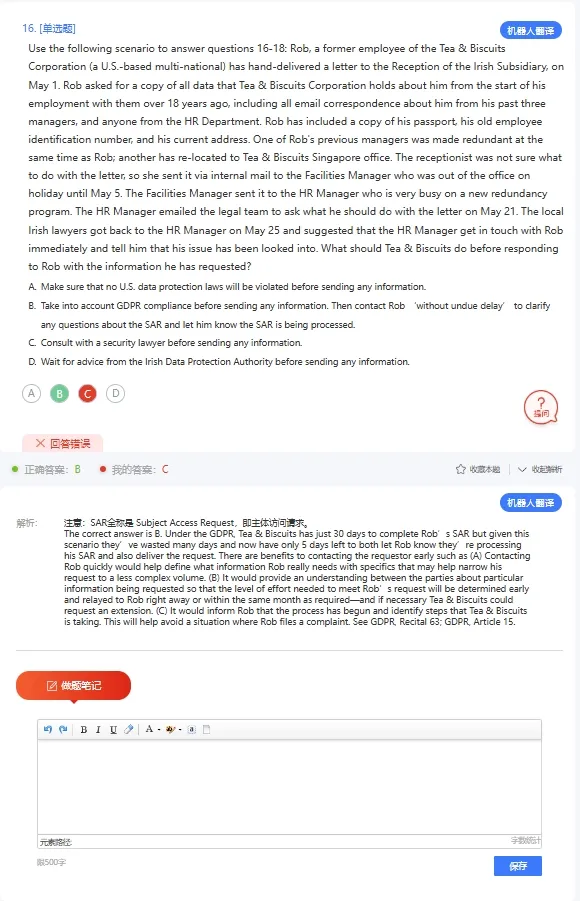
围绕IAPP认证考试特点,整理历年真题模拟题、知识点练习和案例训练,结合中英对照解析,帮助学员熟悉考试语言和答题逻辑。
不仅关注“答案是什么”,更帮助学员理解:
为什么这样判断?
对应哪个治理原则?
实际业务场景中如何应用?
通过持续练习,让备考从知识输入转向考试能力训练。
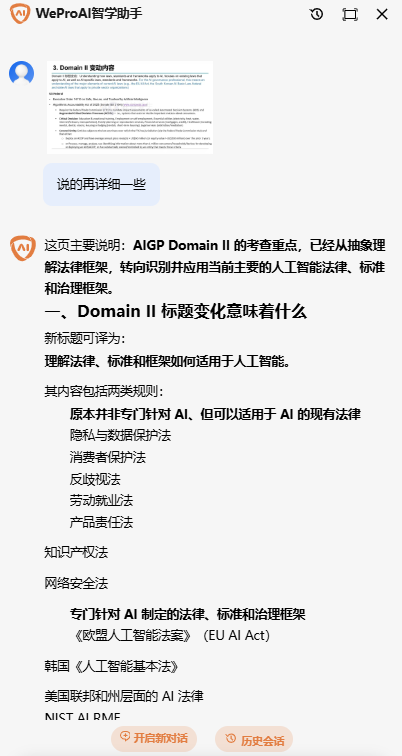
AI智学模式,提升学习效率
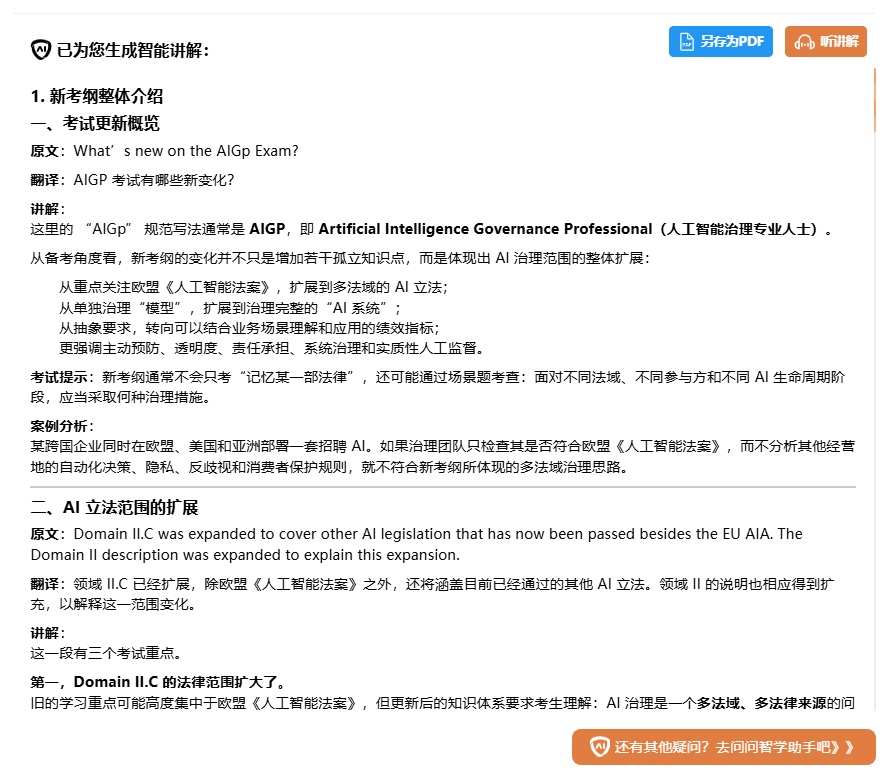
依托威普爱生教育AI智学模式,将课程学习、知识整理、重点复习和问题解析结合起来。
针对AIGP涉及技术、法律、合规交叉内容的特点,帮助学员:
快速理解AI治理概念;
梳理复杂知识关系;
针对薄弱环节进行强化学习。
让学习过程从单向阅读,转变为更加高效的互动式学习。
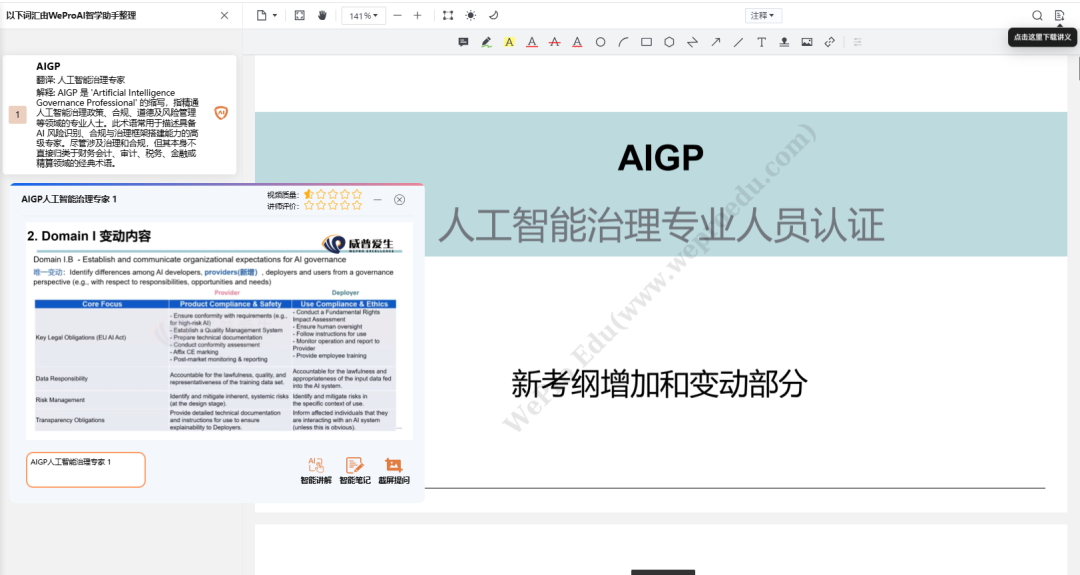
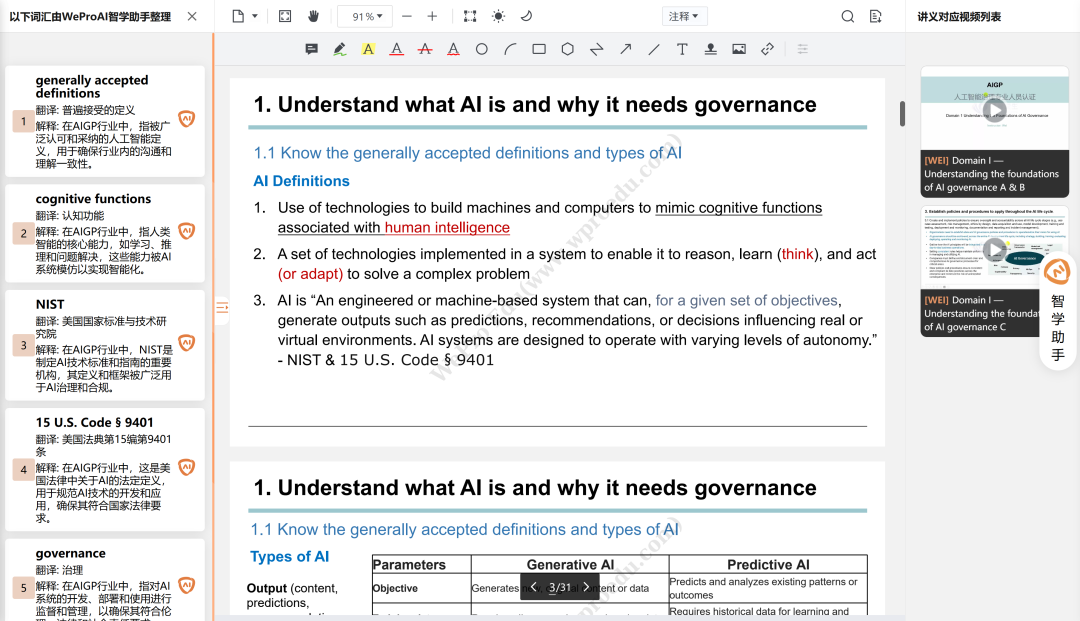
专业课程体系,系统梳理AIGP知识框架
课程围绕IAPP认证体系展开,从AI基础、AI治理原则、全球AI法规、AI生命周期管理,到风险评估和治理实践,帮助学员逐步建立完整知识框架。
对于没有技术背景的法律、合规从业者,重点补充AI技术基础;
对于已有数据合规经验的学员,进一步拓展AI治理应用场景。
全流程服务支持,陪伴备考过程
从课程学习、考试申请,到备考规划和学习答疑,提供持续跟进服务,帮助学员解决备考过程中遇到的问题。
同时,威普爱生教育已服务众多IAPP相关认证学习需求,并开展企业内训合作,为企业提供隐私保护、AI治理等方向的培训支持。
AI时代正在重新定义法律、合规与技术之间的关系。
如果你正在规划数据合规、隐私保护、AI治理或涉外合规方向的发展,AIGP可以成为进入这一领域的重要能力储备。
掌握认证只是开始,更重要的是建立未来行业需要的复合型专业能力✅️,课程咨询以及评估+vx:yinxiaosi00咨询)
威普爱生教育作为IAPP证书培训的机构,自2020年开始做各个认证方向的教育培训,积累了丰富的教学经验和不少学员认可。
我们深知考生的需求与痛点,因此致力于为每一位学员提供高质量、系统化的培训课程,确保内容与时俱进,覆盖考试大纲。
选择威普爱生,您将获得全方位的课程服务,从专业的申请指导到贴心的教务支持,我们为学员提供一站式解决方案,助力您在短时间内高效备考。
凭借不错的通过率,我们已成为众多考生的优先选择。
加入威普爱生,成为我们的学员,您不仅能为自己的职业发展增添一份坚实保障,更是在与我们一起探索数据安全的新边界,为构建更加可信的数字环境贡献自己的力量。
国际隐私专业协会(IAPP)是一个非营利组织,致力于为隐私专业人士提供了一个共享较好做法、追踪趋势、推进隐私管理问题、规范隐私专业管理的平台,为信息隐私领域和专业人士提供相关教育和指导。
IAPP提供了一套完整的教育和职业发展服务,包括隐私培训、认证项目、出版物和年会论坛。
IAPP证书主要有三大认证方向:注册信息隐私管理师CIPM、注册信息隐私技术专家CIPT(2014年推出)、注册信息隐私专家CIPP。
CIPP证书又分为5个方向,包括CIPP/E欧盟方向、CIPP/US美国方向、CIPP/A亚洲方向、CIPP/C加拿大方向以及CIPP/CN中国方向。

精选课程在线听
精选往期学员考试经验分享
关注我们,获取更多考试资讯
24小时贵宾咨询热线:400-969-7908
扫一扫添加微信号
方便随时咨询考试详情
威普网校APP
学习由你“掌”握
 iPhone/IPAD
威普网校APP
学习由你“掌”握
 Android手机